domingo, 16 de marzo de 2008

Quién es Anders Hejlsberg

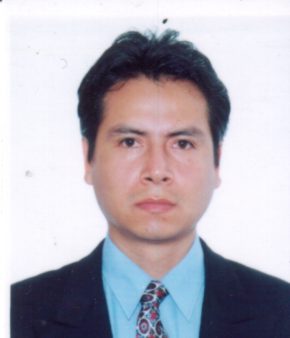
Foto de AndersDetrás del lenguaje C#, casi un recién llegado al campo de los lenguajes de programación, y en calidad de arquitecto jefe está el nombre de una persona muy reconocida en el campo del desarrollo de software: Anders Hejlsberg. Desde el año 1996 en la plantilla de Microsoft, Anders pasó los quince años previos en otra de las firmas afamadas por sus herramientas de desarrollo. En esa firma, la conocida Borland (hoy conocida como CodeGear), Anders contribuyó de manera decisiva en la creación y evolución de dos de los productos más exitosos de dicha empresa: Turbo Pascal y Delphi.

Anders Hejlsberg, danés de procedencia, desarrolló a principios de los años 80 un compilador de Pascal llamado Poly Pascal. Dicho compilador despertó el interés de la por entonces joven empresa Borland, quién obtuvo una licencia de aquella herramienta y, tras complementarla con una interfaz de usuario y un editor bastante básicos, la puso en el mercado, a finales de 1983, con el nombre Turbo Pascal.

A diferencia de otros compiladores de la época, Turbo Pascal resultaba una herramienta realmente eficiente y cómoda de usar. Podía editarse el código, compilarse en memoria y ejecutarse desde el mismo entorno, sin necesidad de recurrir a la línea de comandos. Muchos aprendimos Pascal con este producto en ordenadores hoy desaparecidos, como los míticos MSX, ya que Turbo Pascal, todo el entorno, editor y compilador, cabía en un solo disquete y necesitaba muy pocos recursos para funcionar gracias a que Anders lo había desarrollado enteramente en ensamblador.

Anders se fue a California y durante casi una década trabajó en la evolución de su compilador de Pascal. Éste pasó de la denominación Turbo Pascal a llamarse posteriormente Borland Pascal. En sus últimas versiones se incorporaron posibilidades de orientación a objetos, naciendo el hoy conocido como Object Pascal. Finalmente, en lo que a su andadura en Borland respecta, Anders fue el principal responsable del equipo de desarrollo de Delphi, equipo en el que permaneció hasta poco antes de la liberación de la versión 4.

Tras muchos años en la misma empresa y, básicamente, trabajando sobre el mismo producto, Anders deseaba cambiar y evolucionar, de ahí que aceptase una oferta por parte de Microsoft para formar parte del equipo de Visual J++. Como arquitecto, y con un gran peso en ese equipo, Anders contribuyó al desarrollo de las WFC (Windows Foundation Classes), una biblioteca de clases Java pensadas específicamente para facilitar el desarrollo de aplicaciones Windows. También influyó considerablemente en la arquitectura de la última versión de Visual J++.

Desde el año 1998 Anders se ocupó, como ingeniero jefe, del desarrollo del nuevo lenguaje C#, participando también en el grupo de diseño de la plataforma .NET, particularmente en todo lo relativo al CLR (Common Language Runtime) o entorno común de ejecución. En la actualidad, Anders es Distinguished Engineer de la división de desarrollo de Microsoft. Hace unos años la prestigiosa revista Dr. Dobb's le distinguió con el premio Excellence in Programming, recibido en años previos por personas como Larry Wall, James Gosling o Linus Torvalds. Sigue trabajando en el lenguaje C# y, de vez en cuando, participa en algunos eventos y concede entrevistas a los medios para tratar sobre lo que más le gusta: el desarrollo de herramientas de programación.

miércoles, 12 de marzo de 2008

Quince consejos a la Unión Europea para aumentar la seguridad de la información

El pasado año la Agencia Europea para la Seguridad de Información y Redes (ENISA) patrocinó un estudio dirigido a identificar los obstáculos para una mayor seguridad y proponer soluciones.

El estudio (realizado por académicos de la talla de Ross Anderson) acaba de ser presentado a ENISA, que lo ha publicado y abre además un debate público en torno al mismo hasta el próximo 30 de abril.

Dado que el estudio es largo (114 páginas) me permito extractar y traducir a continuación un resumen de sus quince conclusiones principales...

  1. La Unión Europea debería presentar una Ley que obligue a notificar las brechas de seguridad.
  2. Debería garantizarse la publicación de estadísticas fiables sobre el delito electrónico.
  3. Es necesario recoger y publicar datos sobre la cantidad de spam y otro tráfico indeseable que emiten los ISP europeos.
  4. Instauración de una escala de sanciones para los ISP que no respondan con prontitud a peticiones de retirada de máquinas comprometidas, y que se recoja el derecho de los usuarios a que sus máquinas sean reconectadas siempre y cuando ellos asuman la total responsabilidad.
  5. Desarrollo e implantación de estándares para que el equipo que se conecte a las redes sea seguro por defecto.
  6. Debería adoptarse una revelación temprana y responsable de vulnerabilidades junto a la responsabilidad del fabricante sobre el software no parcheado, de forma que se acelere el ciclo de desarrollo de parches.
  7. Los parches de seguridad deben ser gratis y mantenerse separados de los que representan actualizaciones de funcionalidades.
  8. Debería armonizarse el proceso de resolución de disputas entre clientes y proveedores de servicios de pago con respecto a las transacciones electrónicas.
  9. Establecer un régimen de sanciones efectivas y proporcionadas contra las prácticas abusivas del comercio on-line.
  10. Estudiar los cambios a realizar en las leyes de protección de los consumidores para adaptarlas al progreso del comercio on-line.
  11. Las autoridades encargadas de velar por la competencia deberían ser asesoradas siempre que la diversidad tenga consecuencias sobre la seguridad.
  12. Investigar los efectos de los fallos en los nodos de intercambio de Internet (IXP).
  13. Impulsar la ratificación por parte de los estados miembros de la Convención sobre Ciberdelito.
  14. Establecimiento de un cuerpo de ámbito europeo encargado de facilitar la cooperación internacional sobre ciberdelitos, usando la OTAN como modelo.
  15. Garantizar ante la Comisión Europea que las regulaciones presentadas con otros propósitos no dañen inadvertidamente a los investigadores y las empresas de seguridad.

Como podéis hay algunas propuestas interesantes (la responsabilidad de los ISP ante botnets, de los fabricantes de software ante vulnerabilidades no parcheadas, fomento de la diversidad, etc) que hemos tratado aquí en diversas ocasiones y que pueden merecer nuestro apoyo, junto a otras propuestas tal vez de eficacia o interés más dudosos, pero en todo caso merecedoras de discusión y debate.

AMD revela el roadmap de los micros para la plataforma Puma

Se trata de las CPUs para portátiles con nombre en código Griffin y que forman parte de la próxima plataforma de AMD Puma.


El roadmap muestra los modelos Turion 64 Ultra y Turion 64 de doble núcleo, con 2 megas y 1 mega de caché L2 respectivamente. Los dos procesadores soportarán memoria DDR2 de 800 MHz y velocidades de entre 2 y 2,4 GHz. Su consumo energético oscila entre los 32 y los 35 vatios, dependiendo del modelo.

Hay también un chip de un sólo núcleo Athon 64 con un mega de caché L2, memoria DDR2 a 667MHz, una velocidad que empieza en 1,9 GHz y un consumo de 31 vatios.

La próxima generación de CPUs para móviles Turion y Athon llevan el nombre en código “Lion”.

El Sempron de AMD “Sable” es un chip de gama baja con un solo núcleo, 512 KB de caché L2, 25 vatios de consumo y una velocidad inicial de 2 GHz.

AMD ha anunciado que los portátiles con la plataforma Puma/Griffin llegarán a las tiendas a finales del segundo trimestre de 2008.

Encuentran la manera de crackear el chip de una amplia gama de tarjetas de seguridad

Un grupo de científicos de la Universidad de Virginia dice haber encontrado la manera de romper la codificación de las tarjetas de seguridad en cuestión de segundos, pudiendo clonar de forma rápida y barata las tarjetas utilizadas para asegurar oficinas y para el cobro de mercancías en tránsito.


El ataque funciona contra la Mifare Classic, una tarjeta inalámbrica fabricada por NXP Semiconductors. Esta tarjeta es utilizada por operarios de tránsito en Londres, Boston y Holanda y por organizaciones tanto públicas como privadas que necesitan controlar el acceso a áreas privadas. NXP dice haber vendido entre mil y dos mil millones de estas tarjetas.

El uso de los dispositivos inalámbricos se está extendiendo cada vez más debido a su abaratamiento (unos 50 céntimos la pieza) y las ventajas que ofrece la tecnología de identificación de radiofrecuencia (RFID). En concreto, estas tarjetas no necesitan ponerse en contacto con los lectores mecánicos cuando son utilizadas por las agencias de tránsito, lo que reduce los costes y las hace más efectivas para los usuarios.

El equipo de la Universidad consiguió crackear la codificación diseccionando su chip y examinándolo con un microscopio. Después, fotografiaron varios niveles de su circuito y utilizaron software de reconocimiento óptico para producir una representación 3D de todo el chip. Al examinar las puertas en detalle, pudieron deducir el algoritmo propietario, al que NXP llama Crypto 1.

Tabla con los requisitos mínimos y recomendados de las distribuciones de Linux más comunes

Distro gnu/Linux CPU (procesador) RAM
(Mínimo)
RAM
(Recom.)
Espacio en disco (mínimo) Espacio en disco (Recom.)
openSUSE 10.3 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Athlon 64, Semprom u Opteron 256 MB 512 MB 500 MB 3 GB
openSUSE 10.1 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 256 MB 512 MB 500 MB 3 GB
CentOS 5 Intel Pentium I/II/III/IV/Celeron/Xeon, AMD K6/II/III, AMD Duron, Athlon/XP/MP, (Pendiente Itanium, Athlon 64, PowerPC) 128 MB 512 MB 1.2 GB 2 GB
CentOS 3/4 Intel Pentium I/II/III/IV/Celeron/Xeon, AMD K6/II/III, AMD Duron, Athlon/XP/MP, Itanium, Athlon 64, PowerPC 128 MB 256 MB 800 MB 2 GB
Mandriva 2008 Cualquier procesador Intel o AMD, 1Ghz o superior. Soporte para procesadores dual-core. 256 MB 512 MB 3 GB 4 GB
Mandriva 2007 Pentium 1-4, Celeron, Athlon, Duron, Sempron. 256 MB 512 MB 500 MB 4 GB
Mandriva 2006 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Semprom, Opteron, K6, Via C3 128 MB 256 MB 500 MB 4 GB
Fedora 8 Intel Pentium 2-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 128 MB*/194 MB** 256 MB 500 MB 3 GB
Fedora 7 Intel Pentium 2-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 128 MB*/194 MB** 256 MB 500 MB 3 GB
Fedora Core 5 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 64 MB*/194 MB** 256 MB 500 MB 3 GB
Debian 3.1 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 32 MB*/194 MB** 256 MB 500 MB 3 GB
Debian 3.0 Intel Pentium 1-4, Celeron, AMD Duron, Athlon, Semprom u Opteron 16 MB*/64 MB** 128 MB 450 MB 4 GB
Xubuntu 7.10 Intel o AMD con velocidad de 500mhz 64 MB/192 MB*** 128 MB 1.5 GB 4 GB
Kubuntu 7.10 Intel o AMD con velocidad de 500mhz 384 MB 384 MB 4 GB 4 GB
Ubuntu 7.10 Intel o AMD con velocidad de 500mhz 256 MB 384 MB 4 GB 4 GB
Ubuntu 6.06 Intel o AMD con velocidad de 500mhz 256 MB 256 MB 2 GB 3 GB
Ubuntu 5.10 Intel o AMD con velocidad de 500mhz 192 MB 256 MB 2 GB 3 GB
Slackware 486 o superior 16 MB 32 MB 100 MB 3.5 GB
Damn Samll 3.0 486DX o superior 16 MB 128 MB
Damn Samll 1.0 486DX o superior 16 MB 64 MB
Slax 5.1 486, Pentium o AMD 36 MB fluxbox 96 MB
KDE 144 MB
Puppy 2 Pentium 166MMX o superior (Intel o AMD) 128 MB 128 MB
simplyMEPIS 6 Intel Pentium o AMD Athlon 128 MB 512 MB 2 GB 3 GB
Knoppix 5 Intel Pentium o AMD Athlon 32 MB*/96 MB** 128 MB


miércoles, 27 de febrero de 2008

FreeBSD 7.0, disponible

«FreeBSD 7.0 RELEASE está finalmente disponible con muchas novedades según sus notas de lanzamiento y esta interesante entrevista a sus desarrolladores. Se pueden descargar las ISOs vía FTP (para i386) o mejor aún: mediante Bittorent (para i386, ISOs para AMD64 disponibles aquí). También ha habido una importante actualización en la traducción al español del sitio web de FreeBSD.»

Microsoft se "abre", Torvalds y Red Hat critican

Microsoft anunció recientemente una iniciativa para "abrir" sus productos para ofrecer una mejor interoperatividad con las tecnologías y los productos de sus competidores. "Estos pasos están diseñados para incrementar más la apertura de nuestros productos y atraer una gran interoperatividad y alternativas para nuestros socios y competidores", dijo Steve Ballmer, CEO de Microsoft.

Linus Torvalds comentó que "¿Podrían haber hecho algo más? Ciertamente. Pero vamos a darles crédito por, por lo menos, abrir alguna cosa; aunque probablemente hayan tenido que hacerlo para adecuarse a las reglas de la Unión Europea".

Por otro lado, Red Hat, mucho menos impresionada, dijo que si Microsoft realmente quiere "abrirse" debería:

  1. Adoptar por completo el formato OpenDocument.
  2. Ofrecer concesiones a sus patentes para que permitan que sus protocolos sean soportados por el software Open Source.
  3. Expandir su promesa de no demandar a desarrolladores Open Source para protejer a desarrolladores comerciales de Open Source.

El excepticismo de Red Hat es justificado, Microsoft anteriormente se negó a trabajar por la interoperatividad con vendedores de Linux que no se sumaran a sus dudosos acuerdos de propiedad intelectual.

MySQL ya es de Sun

Sun Microsystems dijo el Martes que ha completado su adquisición de la compañía de base de datos Open Source MySQL por aproximadamente 1000 millones de dólares; y ahora vuelve su atención hacia otras adquisiciones.

"Bajo mi punto de vista es la adquisición más importante en la historia de Sun", dijo el director de Sun, Jonathan Schwartz, en una teleconferencia ayer.

Sun pagó aproximadamente 800 millones de dólares en efectivo y 200 millones de dólares en acciones por MySQL. Aunque sea una gran adquisición para la compañía de servidor y software, no será la última, dijo Schwartz.

sábado, 23 de febrero de 2008

NetBeans concede $$$ a tu innovación

EL NetBeans Innovators Grant es parte de la iniciativa de Sun Microsystems para dar 1 millón de dólares a desarrolladores de fuente abierta (OS) en todo el planeta para trabajar en su favorito Sun-patrocinado proyecto.
Llevado por la Comunidad NetBeans y el NetBeans Dream Team, el NetBeans Innovators Grant te ayudará a convertir tus ideas en proyectos reales.

Hay 10 concesiones para proyectos grandes (u$11,500) y 10 concesiones para
proyectos pequeños (u$2,000). hay también dinero de concesión extra para las mejores
aplicaciones, extendiendo la concesión entonces a más de u$20,000.

El proyecto puede ser un módulo, una aplicación sobre la plataforma NetBeans,
o ideas! no tiene poruqe ser código (como libros o traducciones).. ¡Es su proyecto!

La iniciativa del u$1M, incluye a otros proyectos como OpenJDK, Glassfish, OpenOffice, OpenSolaris
y OpenSPARC. Más info en:

http://www.sun.com/software/opensource/awards/index.jsp

http://www.netbeans.org/grant/

Intel Dunnington, procesador de 6 núcleos

Con AMD lanzando su nueva gama de procesadores de 3 núcleos, Intel responde de manera contundente subiendo la apuesta y abarcando mercados de alto rendimiento. Seis núcleos son los que integrarán los nuevos procesadores Dunnington.

El nuevo procesador Dunnington será el sucesor de los actuales Harpertown. Intel ha conseguido integrar tres Penryn de 45 nm en un único encapsulado, sumando un total de 16 MB de caché L3.

Los nuevos procesadores dispondrán de cerca de 2000 millones de transistores y serán compatibles con el socket de los actuales Xeon Tigerton. Cada procesador disipará un calor de 120 watios, lo que deja un consumo de 20 watios por núcleo.

Saldrán a la luz para el tercer cuarto del año aunque quizá puedan adelantarlo a finales de la primera mitad.